arafan.h
การนำ OpenID Connect (OIDC) ไปใช้งานนั้น ไม่จำเป็นต้องเขียน OAuth Flow เองตั้งแต่ต้น เพราะ OIDC เป็นมาตรฐานเปิดที่มี library สำเร็จรูปรองรับในทุกภาษาหลัก ไม่ว่าจะเป็น PHP เวอร์ชันเก่า (5.3+), .NET Framework, Java, Python, Node.js, Ruby หรือ Go ให้หา Library ที่รองรับ OpenID มาลองใช้งานได้เลยครับ ด้านล่างนี้คือรายการ Library ที่คัดเลือกมาแล้วว่าเสถียรและมี Document ที่ยังใช้งานได้จริงในปี 2026 ภาษา + Version Library Link Document Link PHP 5.4 – 5.6 (Legacy) jumbojett/OpenID-Connect-PHP (v0.8.0) v0.8.0 README PHP 7.4…
>> Read More <<
grianggrai.n
หากเว็บไซต์ WordPress ของท่านกำลังใช้งาน Woody Code Snippets โดยเฉพาะ เวอร์ชัน 2.7.10 แนะนำให้ตรวจสอบและพิจารณาหยุดใช้งานชั่วคราว เนื่องจากมีรายงานช่องโหว่ Unauthenticated Remote Code Execution (RCE) หมายเลข CVE-2017-20251 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องผ่านการยืนยันตัวตน [wordfence.com], [wpscan.com] Wordfence Intelligence จัดช่องโหว่นี้เป็นระดับ Critical (CVSS 9.8/10) และระบุว่าเวอร์ชันต่ำกว่า 3.3.1 ได้รับผลกระทบ โดย 3.3.1 เป็นเวอร์ชันที่ระบุว่าได้รับการแก้ไขแล้ว [wordfence.com] อย่างไรก็ตาม มีงานรายงานว่า WordPress.org ยังแสดงเวอร์ชัน 2.7.10 ทำให้เกิดความไม่สอดคล้องของหมายเลขเวอร์ชันที่ควรติดตามจากผู้พัฒนาอย่างใกล้ชิด [wordfence.com] ข้อแนะนำ: สำรองเว็บไซต์และปิด Woody ชั่วคราว จากนั้นเลือกอย่างใดอย่างหนึ่ง หากต้องการใช้ Shortcode กับ PHP สามารถใช้ add_shortcode() ของ WordPress ได้โดยตรง…
suntaree.n
เตรียมผู้รับผิดชอบสำรองให้เปิดห้องประชุมได้ เมื่อเจ้าของการประชุมยังไม่เข้าร่วม **กรณี ค้นหาชื่อหรืออีเมล ไม่พบผู้ใช้ ให้ติดต่อสำนักนวัตกรรมฯ หรืออีเมล uc@psu.ac.th
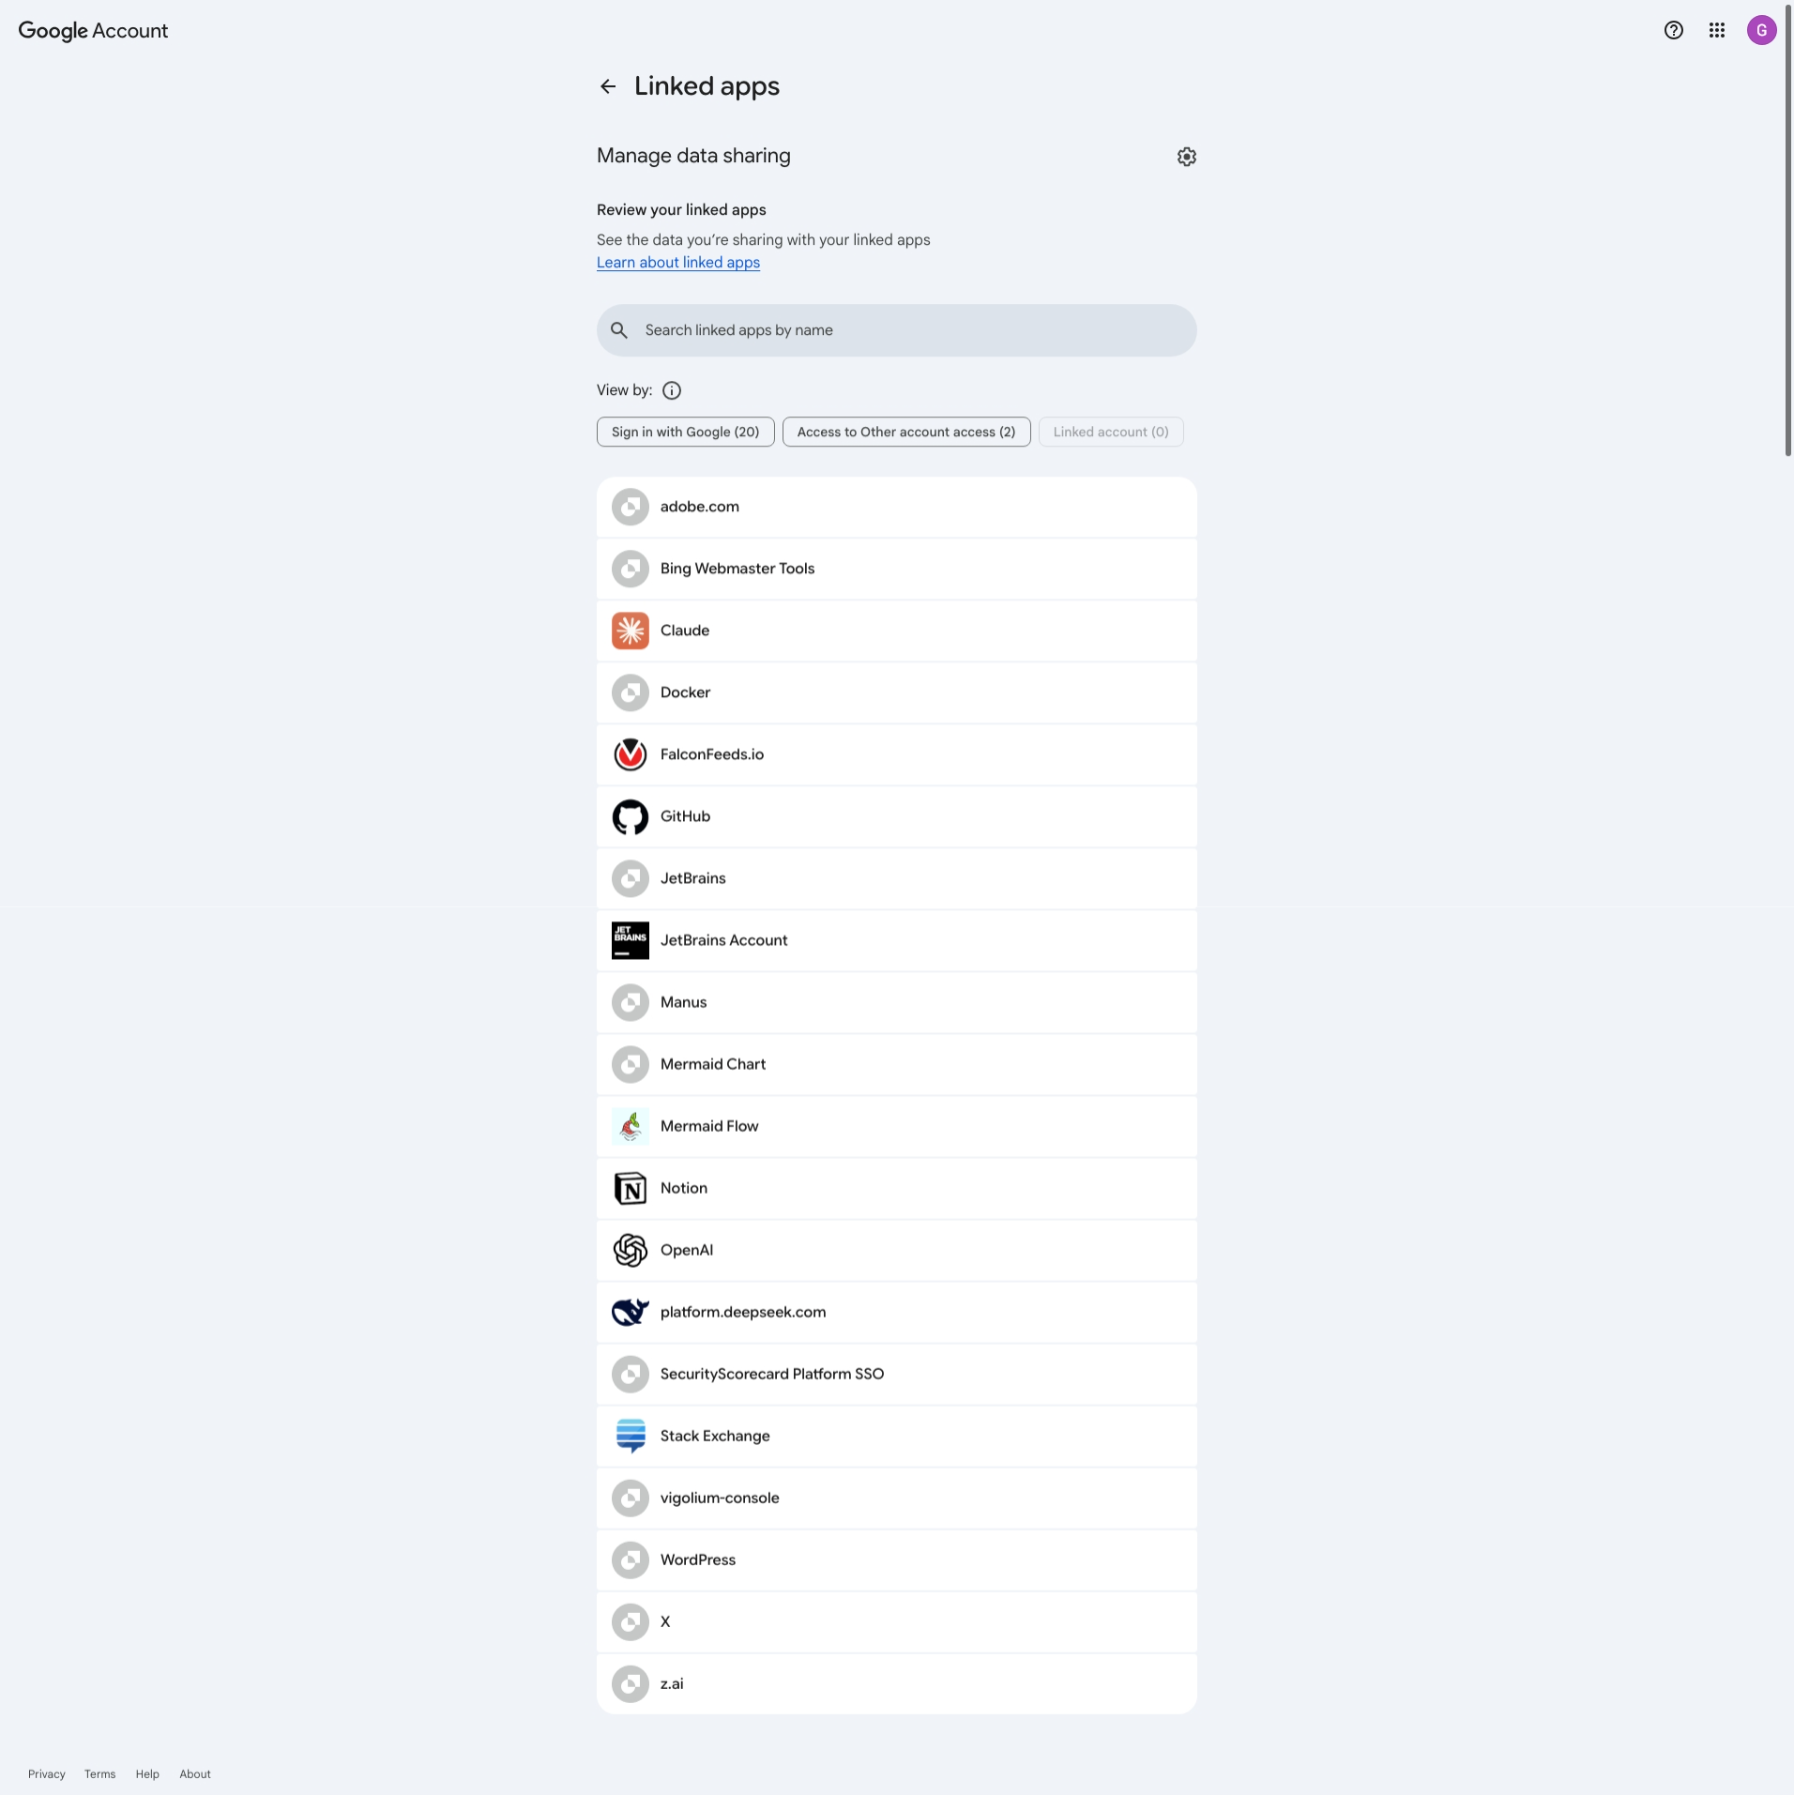
พฤติกรรมการใช้งานทั่วไป: เวลาสมัครบริการ เล่นเกม หรือเข้าเว็บไซต์ต่าง ๆ เรามักจะกด “Sign in with Google” หรือกดอนุญาตสิทธิ์เข้าถึงแบบรวดเร็วโดยไม่ได้อ่านรายละเอียด ปัญหาที่ตามมา: เมื่อเลิกใช้งานเว็บไซต์หรือแอปนั้น ๆ แล้ว สิทธิ์การเข้าถึงยังคงอยู่ ทำให้แอปเหล่านั้นยังอ่านข้อมูลใน Google Drive, Gmail หรือโปรไฟล์ของเราได้ กลายเป็นช่องโหว่ความปลอดภัย ขั้นตอนการตรวจสอบและจัดการสิทธิ์ สังเกตว่าจำนวน Sign in with Google ลดลงแล้วจาก 20 เหลือ 19
การตั้งค่าจะใช้ OAuth 2 services ซึ่งเป็น Built-in ของ Moodle เอง หรือสามารถลงปลั้กอินอื่นๆ ที่รองรับ OAuth2 ในตัวอย่างนี้จะใช้ Moodle 4.5.10+ (Build: 20260306) จากนั้นกดปุ่ม Custom ตั้งค่า OAuth ใส่ข้อมูลตามนี้ Name ตั้งชื่อช่องทาง Login Client ID Client ID ที่ได้จากการขอ OpenID Client Secret Client Secret ที่ได้จากการขอ OpenID Service base url URL ที่เป็น /.well-known/openid-configuration Logo URL ใส่หรือไม่ใส่ก็ได้ Scope ทั้งสองช่อง email openid psu_profile name profile ติ๊กถูก I…
คำแนะนำการติดตั้งและใช้งาน OpenID Connect ใน PHP 8.0+ แบบดั้งเดิม พร้อมตัวอย่างการใช้งานจริง ขั้นตอนการติดตั้งและใช้งาน 1 เตรียมสภาพแวดล้อมและ Dependencies ติดตั้ง dependencies ที่จำเป็นสำหรับ OpenID Connect: 1.1 ติดตั้ง Composer: 1.2 ติดตั้ง PHP Extensions: 1.3 โครงสร้างโฟลเดอร์: 2 สร้าง OpenID Client Class สร้างคลาสสำหรับจัดการ OpenID Connect ด้วย League OAuth2 Client: 2.1 src/OpenIDClient.php: 3 ตัวอย่างการใช้งาน (Usage Example) ตัวอย่างสมบูรณ์การใช้งาน OpenID Connect ในแอปพลิเคชัน: 3.1 index.php – ตัวอย่างการใช้งาน: 3.2 callback.php – จัดการ response: ต้องการความช่วยเหลือเพิ่มเติม?…
ขั้นตอนการตั้งค่า 1 ขอรับข้อมูลสำหรับเชื่อมต่อ OpenID ในขั้นตอนแรก คุณต้องขอรับข้อมูลสำหรับเชื่อมต่ OpenID จากทีม DIIS ดังนี้: คำแนะนำ: ควรเตรียมข้อมูลโดเมนของเว็บไซต์ WordPress ของคุณไว้ก่อนกรอกแบบฟอร์ม 2 ตั้งค่า Callback URL Callback URL คือที่อยู่ที่ระบบจะส่งผู้ใช้กลับมาหลังจากเข้าสู่ระบบผ่าน PSUSSO รูปแบบ Callback URL: https://<โดเมนของคุณ>/wp-admin/admin-ajax.php?action=openid-connect-authorize ตัวอย่าง: https://example.com/wp-admin/admin-ajax.php?action=openid-connect-authorize ให้ใช้ Callback URL นี้ในการขอรับข้อมูล OpenID ในขั้นตอนที่ 1 3 ติดตั้งปลั๊กอิน OpenID ติดตั้งปลั๊กอินเพื่อเชื่อมต่อกับระบบ OpenID: หรือดาวน์โหลดได้ที่: ดาวน์โหลดจาก WordPress.org 4 ตั้งค่าปลั๊กอิน หลังจากติดตั้งปลั๊กอินแล้ว ให้ทำการตั้งค่าดังนี้: รายละเอียดการตั้งค่าปลั๊กอิน ชื่อการตั้งค่า ค่าที่ต้องตั้ง คำอธิบาย Login Type อย่าเพิ่งเลือก Auto Login – SSO* ระบบ Login อัตโนมัติผ่าน PSUSSO…
คำแนะนำการใช้งาน OpenID Connect สำหรับการยืนยันตัวตน ข้อมูลสำหรับทดสอบ (Client ID, Client Secret) ติดต่อทาง Microsoft Teams arafan.h@psu.ac.th ลิ้งก์แบบฟอร์ม ขอใช้บริการระบบยืนยันตัวตน (สำหรับเชื่อมต่อ OpenID) ข้อมูลสำคัญ OpenID Connect รายการ ค่า/URL Authorization Endpoint https://psusso.psu.ac.th/application/o/authorize/ Token Endpoint https://psusso.psu.ac.th/application/o/token/ UserInfo Endpoint https://psusso.psu.ac.th/application/o/userinfo/ Logout Endpoint https://psusso.psu.ac.th/application/o/[APP_NAME]/end-session/ JWKS URI https://psusso.psu.ac.th/application/o/[APP_NAME]/jwks/ Issuer https://psusso.psu.ac.th/application/o/[APP_NAME]/ การตั้งค่า Client Application 1 ลงทะเบียนแอปพลิเคชัน กรอกข้อมูลขอ OpenID และกำหนด Permission ที่ต้องการในลิงก์ด้านบน ข้อมูลที่จะได้รับหลังจากลงทะเบียน: รายการ ค่าที่ได้รับ Client ID client_id_1234567890 Client…
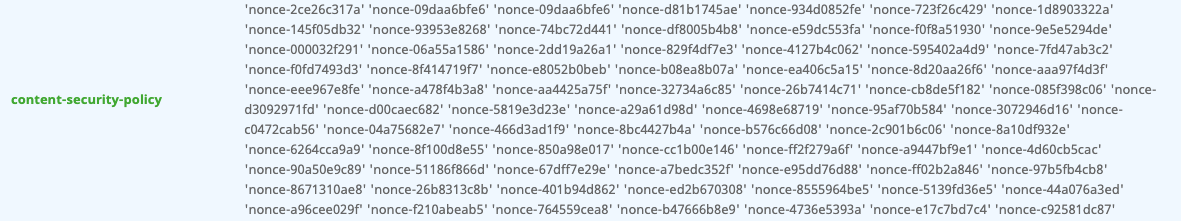
ครั้งก่อนนำเสนอปลั๊กอิน CSP-ANTS&STP ซึ่งปัจจุบันได้เปลี่ยนชื่อเป็น CSP Friendly Security แต่ถึงจะมีการปรับปรุงแล้วก็อาจเกิด Header Overflow ได้ในอนาคต ดูผลลัพธ์ของ CSP ที่ได้เป็นดังภาพ ซึ่งหลังจากคุยกับ Gemini ก็ได้รับคำแนะนำให้เปลี่ยน เนื่องจากมีโอกาสเกิด Header Overflow ได้ (ถึงแม้จะมีขนาดใหญ่มาก 8KB ถึง 16KB) ก็เลยให้เขียนใหม่ปรับปรุงจากรุ่นเดิมของ CSP Friendly Security โดยใช้ z.ai และ gemini.google.com ปรับปรุง สิ่งที่ต้องมี content-security-policy base-uri ‘self’ data:; object-src ‘none’; script-src https: ‘strict-dynamic’ ‘nonce-sdfadsdfasdfadsfadsfa==’; frame-ancestors ‘none’;